
Практическое руководство · Управление профилем
Именование и организация профилей браузера для цифровых агентств
Создайте масштабируемое соглашение об именах для профилей браузера с указанием владельца, назначения учетной записи, идентификаторов клиента, жизненного цикла и правил архивирования.
Опубликовано 11 октября 2026 г. · Редакция Social Browser
Почему это важно
Профиль браузера под названием «Новый профиль 12» может работать для человека, который его создал, но он терпит неудачу, как только кому-то другому нужно использовать рабочую область. Агентствам необходимо без догадок распознавать клиента, учетную запись, роль, среду и статус. Хорошее соглашение об именах уменьшает количество ошибок еще до загрузки веб-сайта. В этом руководстве показана легкая система, которая превращается из нескольких учетных записей в инвентарь всего агентства, не превращаясь при этом в полноценную бюрократию по управлению активами.
Используйте компактную формулу идентификации.
Полезный формат: КЛИЕНТ — УСЛУГА — РОЛЬ — СРЕДА. Например, Beacon — Analytics — Viewer — Production сообщает кому-то больше, чем просто «Аккаунт Google». Контролируйте каждый компонент с помощью короткого списка допустимых значений. Не размещайте пароли, информацию для восстановления учетной записи или конфиденциальные идентификаторы клиентов в метках, которые могут отображаться на снимках экрана. Если команда работает с несколькими языковыми стандартами, выберите один стабильный язык для внутренних имен и сохраните альтернативные метки в утвержденном реестре активов.
Отделение именования от разрешений.
Ярлык профиля описывает предполагаемое использование; это не является свидетельством того, что текущий пользователь авторизован. Сохраняйте фактические права доступа к используемой службе и ведите реестр владельцев, в котором указано, кто запросил профиль и почему. Один человек может выполнять три роли клиента с разными возможностями; не объединяйте их в одно просто ради экономии места. Используйте группы профилей, чтобы отражать команды или проекты агентства, и сохраняйте разрешения для конкретных ролей в собственных службах.
Определите жизненный цикл до размножения имен.
У каждого нового профиля должна быть указана причина создания, владелец и дата проверки. После завершения кампании решите, требуется ли сохранение, архивирование или удаление ее сеанса в соответствии с бизнес-политикой. Неактивный, но все еще аутентифицированный Профиль может создать ненужный риск. Согласуйте, что будет делать команда, когда подрядчик уйдет: отозвать доступ к сервису, просмотреть локальные данные и удалить ненужные учетные данные перед переназначением работы. Метки архива должны сообщать о том, что рабочее пространство нельзя использовать для новых действий.
Сделайте именование полезным для автоматизации.
Автоматизация должна разрешать явную идентификацию профиля, а не выбирать первое открытое окно. Используйте стабильные внутренние идентификаторы там, где это поддерживается; имена остаются за людьми и могут меняться. Зарегистрируйте, какой клиент и профиль были выбраны, и проверьте идентификацию службы перед первым конфиденциальным шагом. Профильно-ориентированный подход Social Browser может усилить этот метод, особенно когда рабочие процессы выполняются через множество утвержденных учетных записей.
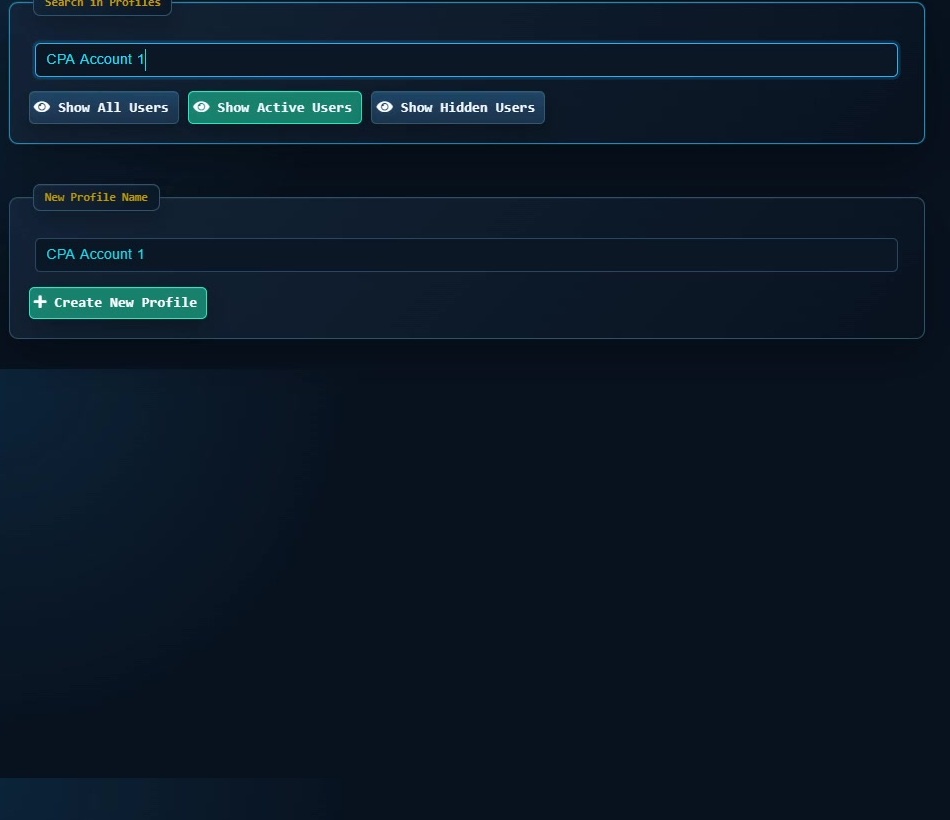
Соглашение об именовании: сделайте правильный профиль очевидным перед щелчком мыши.
Ситуация
Агентство расширяется с четырёх клиентов до тридцати и начинает смешивать среды под названием «Основной», «Тестовый» и «Новый профиль». Систематическое имя должно отвечать на три вопроса: кому принадлежит этот контекст, какая платформа или среда открыта и какие разрешения следует ожидать оператору.
Как безопасно запустить его
Практическое соглашение: КЛИЕНТ | ОКРУЖАЮЩАЯ СРЕДА | РОЛЬ, например ACME | ПОСТАНОВКА | КОНТЕНТ-РЕДАКТОР. Храните канонические имена в контролируемом реестре клиентов и добавляйте теги для типа работы, например поддержки или аналитики. Не включайте в заголовок профиля пароли клиентов, токены доступа, личные адреса электронной почты и другие секреты. Дата может обозначать крайний срок внутренней проверки, но не придуманную гарантию входа в систему.
Как рабочий процесс может дать сбой
Имена устаревают, когда сотрудник меняет роли. Профиль с меткой ADMIN мог потерять доступ администратора, или его существующий сеанс обслуживания мог принадлежать другому человеку. Подтвердите видимую учетную запись веб-сайта, прежде чем действовать и проверять роли отдельно. Повторяющиеся имена профилей также опасны, когда автоматизация зависит только от удобочитаемой метки.
Что считается завершением
Запустите тест удобства использования: попросите нового уполномоченного сотрудника найти правильный профиль промежуточного редактора в реестре, затем проверьте сайт, на котором выполнен вход. Измерьте время до выбора, и откроется неправильный профиль, вместо того чтобы предполагать, что соглашение работает, потому что оно выглядит аккуратно.
Практические шаги проверки
- Используйте в именах роль клиента, среды и разрешения.
- Не допускайте попадания секретных значений в теги и заголовки.
- Перед назначением рабочих процессов проверьте наличие повторяющихся имен.
- Повторная проверка фактической идентичности веб-сайта во время ежеквартальных проверок.
Контрольный список реализации
- Определите четыре поля именования и утвержденные сокращения.
- Сначала переименуйте пять наиболее часто используемых профилей.
- Укажите владельца и дату проверки вне имени профиля.
- Создавайте группы для команд, а не дублируйте идентификаторы браузера.
- Ежемесячно просматривайте исключения в отношении именования и устаревшие профили.
Пример: применение руководства на практике.
Агентство из 12 человек приняло BRIDGE/META/REPORTER/PROD и BRIDGE/META/CAMPAIGN/PROD как два отдельных профиля. Такое название сделало очевидным, какое рабочее пространство безопасно для экспорта отчетов, а какое требует одобрения расходов. Новые сотрудники усвоили это различие еще до получения доступа.
Часто задаваемые вопросы
Должны ли имена профилей включать адрес электронной почты клиента?
Если конфиденциальность имеет значение, отдавайте предпочтение нейтральным клиентским кодам. Инвентаризация может содержать подробные сопоставления учетных записей под контролем доступа.
Как долго устаревший профиль должен оставаться доступным?
Соблюдайте договорные правила, правила безопасности и хранения. Браузер не может определить политику хранения для клиента.
Важные границы
Приведенные выше рекомендации предполагают наличие авторизованных учетных записей и соблюдение условий каждой службы. Отдельные профили и автоматизация могут улучшить организацию; они не предоставляют права доступа, не отменяют требований аутентификации, не гарантируют анонимность и не устраняют угрозу безопасности. Проверьте рабочий процесс с реальным рецензентом, прежде чем использовать его для конфиденциальных производственных данных.
Следующий шаг с Social Browser
Выберите один небольшой разрешенный рабочий процесс, проверьте его начальную учетную запись и определите доказательства успеха перед масштабированием. Social Browser может поддерживать организацию соответствующего контекста браузера, в то время как ваша команда контролирует разрешения, проверку и окончательные решения.
Изучите соответствующие возможности Social Browser. · Скачать для Windows · Скачать для Linux
Официальная документация и дополнительная литература
Используйте эти основные ссылки для проверки соответствующих возможностей и разрешений платформы. Документация поставщика может измениться; прежде чем действовать, подтвердите текущие условия и версию продукта.