
Praktischer Leitfaden · Profilverwaltung
Benennung und Organisation von Browserprofilen für digitale Agenturen
Erstellen Sie eine skalierbare Namenskonvention für Browserprofile mit Besitz, Kontozweck, Client-IDs, Lebenszyklus und Archivierungsregeln.
Veröffentlicht am 11. Oktober 2026 · Social Browser Redaktionsteam
Warum das wichtig ist
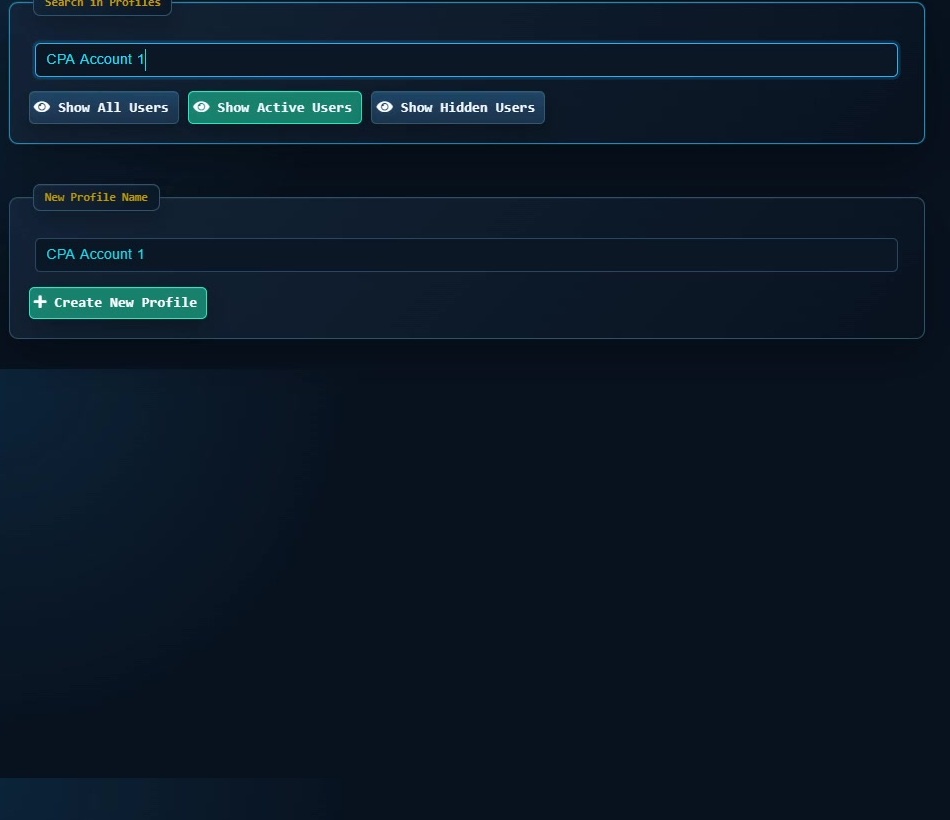
Ein Browserprofil namens „Neues Profil 12“ funktioniert möglicherweise für die Person, die es erstellt hat, schlägt jedoch fehl, sobald jemand anderes den Arbeitsbereich verwenden muss. Agenturen müssen Kunden, Konto, Rolle, Umgebung und Status erkennen, ohne zu raten. Eine gute Namenskonvention reduziert Fehler, bevor eine Website überhaupt geladen wird. Dieser Leitfaden zeigt ein leichtgewichtiges System, das von einer Handvoll Konten zu einem agenturweiten Inventar wächst, ohne zu einer vollständigen Vermögensverwaltungsbürokratie zu werden.
Verwenden Sie eine kompakte Identitätsformel
Das nützliche Format ist CLIENT – SERVICE – ROLLE – UMGEBUNG. Beispielsweise sagt Beacon – Analytics – Viewer – Production jemandem mehr als „Google-Konto“. Halten Sie jede Komponente mit einer kurzen Liste akzeptierter Werte unter Kontrolle. Vermeiden Sie die Platzierung von Passwörtern, Informationen zur Kontowiederherstellung oder vertraulichen Kundenkennungen in Etiketten, die möglicherweise in Screenshots erscheinen. Wenn das Team mit mehreren Gebietsschemata arbeitet, wählen Sie eine stabile Sprache für interne Namen und speichern Sie alternative Bezeichnungen im genehmigten Asset-Register.
Benennung von Berechtigungen trennen
Ein Profiletikett beschreibt eine beabsichtigte Verwendung; Dies ist kein Beweis dafür, dass der aktuelle Benutzer autorisiert ist. Behalten Sie die tatsächlichen Zugriffsberechtigungen für den betriebenen Dienst bei und führen Sie ein Eigentumsverzeichnis, in dem aufgeführt ist, wer das Profil angefordert hat und warum. Eine Person könnte drei Kundenrollen mit unterschiedlichen Fähigkeiten innehaben; Fassen Sie sie nicht einfach aus Platzgründen in einer Identität zusammen. Verwenden Sie Profilgruppen, um Agenturteams oder Projekte abzubilden und rollenspezifische Berechtigungen in nativen Diensten beizubehalten.
Definieren Sie den Lebenszyklus, bevor sich Namen vervielfachen
Jedes neue Profil sollte einen Erstellungsgrund, einen Besitzer und ein Überprüfungsdatum haben. Wenn eine Kampagne abgeschlossen ist, entscheiden Sie, ob ihre Sitzung gemäß den Geschäftsrichtlinien aufbewahrt, archiviert oder entfernt werden muss. Ein inaktives, aber dennoch authentifiziertes Profil kann ein unnötiges Risiko darstellen. Vereinbaren Sie, was das Team tun soll, wenn ein Auftragnehmer das Unternehmen verlässt: Dienstzugriff widerrufen, lokale Daten überprüfen und nicht benötigte Anmeldeinformationen entfernen, bevor die Arbeit neu zugewiesen wird. Archivetiketten sollten kommunizieren, dass ein Arbeitsbereich nicht für neue Aktionen verwendet werden darf.
Machen Sie die Benennung für die Automatisierung nützlich
Eine Automatisierung sollte eine explizite Profilidentität auflösen, anstatt das erste Fenster auszuwählen, das zufällig geöffnet ist. Verwenden Sie stabile interne Kennungen, sofern dies unterstützt wird. Namen bleiben für den Menschen bestehen und können sich ändern. Protokollieren Sie, welcher Client und welches Profil ausgewählt wurden, und überprüfen Sie die Dienstidentität vor dem ersten sensiblen Schritt. Der profilorientierte Ansatz von Social Browser kann diese Methode verstärken, insbesondere wenn Workflows über viele genehmigte Konten laufen.
Namenskonvention: Machen Sie das richtige Profil vor einem Klick deutlich
Die Situation
Eine Agentur wächst von vier auf dreißig Kunden und beginnt, die Umgebungen Main, Test und New Profile zu verwechseln. Ein systematischer Name muss drei Fragen beantworten: Wem gehört dieser Kontext, welche Plattform oder Umgebung ist geöffnet und welche Berechtigungen sollte der Betreiber erwarten.
So führen Sie es sicher aus
Eine praktische Konvention ist CLIENT | UMWELT | ROLLE, zum Beispiel ACME | INSZENIERUNG | INHALTS-EDITOR. Behalten Sie kanonische Namen in einem kontrollierten Kundenregister und fügen Sie Tags für den Arbeitstyp hinzu, z. B. Support oder Analyse. Vermeiden Sie es, Kundenpasswörter, Zugriffstokens, persönliche E-Mails oder andere Geheimnisse in einen Profiltitel aufzunehmen. Ein Datum kann eine interne Überprüfungsfrist darstellen, jedoch keine erfundene Anmeldegarantie.
Wie der Workflow fehlschlagen kann
Namen veralten, wenn ein Mitarbeiter die Rolle wechselt. Ein Profil mit der Bezeichnung ADMIN hat möglicherweise den Administratorzugriff verloren oder seine bestehende Dienstsitzung gehört möglicherweise einer anderen Person. Bestätigen Sie das sichtbare Website-Konto, bevor Sie handeln, und prüfen Sie die Rollen separat. Doppelte Profilnamen sind auch dann gefährlich, wenn die Automatisierung allein von einer für Menschen lesbaren Bezeichnung abhängt.
Was als Abschluss gilt
Führen Sie einen Usability-Test durch: Bitten Sie einen neuen autorisierten Mitarbeiter, das richtige Staging-Editor-Profil in der Registrierung zu finden, und überprüfen Sie dann die angemeldete Site. Messen Sie die Zeit bis zur Auswahl und das Öffnen eines falschen Profils, anstatt davon auszugehen, dass die Konvention funktioniert, weil sie ordentlich aussieht.
Praktische Verifizierungsschritte
- Verwenden Sie Client, Umgebung und Berechtigungsrolle in Namen
- Halten Sie geheime Werte aus Tags und Titeln fern
- Überprüfen Sie, ob doppelte Namen vorhanden sind, bevor Sie Workflows zuweisen
- Überprüfen Sie die tatsächliche Website-Identität bei vierteljährlichen Überprüfungen erneut
Implementierungscheckliste
- Definieren Sie die vier Benennungsfelder und genehmigten Abkürzungen.
- Benennen Sie zuerst die fünf am häufigsten verwendeten Profile um.
- Dokumentieren Sie den Eigentümer und das Überprüfungsdatum außerhalb des Profilnamens.
- Erstellen Sie Gruppen für Teams, anstatt Browseridentitäten zu duplizieren.
- Überprüfen Sie jeden Monat Namensausnahmen und zurückgezogene Profile.
Beispiel: Umsetzung der Anleitung in die Praxis
Eine 12-köpfige Agentur hat BRIDGE / META / REPORTER / PROD und BRIDGE / META / CAMPAIGN / PROD als zwei separate Profile übernommen. Durch die Benennung wurde deutlich, welcher Arbeitsbereich für Berichtsexporte sicher war und für welchen eine Ausgabengenehmigung erforderlich war. Neue Mitarbeiter lernten den Unterschied kennen, bevor sie Zugang erhielten.
Häufig gestellte Fragen
Sollten Profilnamen eine Kunden-E-Mail-Adresse enthalten?
Bevorzugen Sie neutrale Kundencodes, wenn Datenschutz wichtig ist. Das Inventar kann detaillierte Kontozuordnungen unter Zugriffskontrolle enthalten.
Wie lange sollte ein zurückgezogenes Profil verfügbar bleiben?
Befolgen Sie die Vertrags-, Sicherheits- und Aufbewahrungsregeln. Der Browser kann keine Aufbewahrungsrichtlinien für den Kunden festlegen.
Wichtige Grenzen
Die obige Anleitung setzt autorisierte Konten und die Einhaltung der Bedingungen jedes Dienstes voraus. Separate Profile und Automatisierung können die Organisation verbessern; Sie gewähren keine Zugriffsrechte, heben keine Authentifizierungsanforderungen auf, garantieren keine Anonymität und beseitigen kein Sicherheitsrisiko. Validieren Sie den Workflow mit einem echten Prüfer, bevor Sie ihn für vertrauliche Produktionsdaten verwenden.
Nächster Schritt mit Social Browser
Wählen Sie einen kleinen, zulässigen Workflow aus, überprüfen Sie dessen Startkonto und definieren Sie Erfolgsnachweise vor der Skalierung. Social Browser kann den relevanten Browserkontext organisieren, während Ihr Team Berechtigungen, Überprüfungen und endgültige Entscheidungen kontrolliert.
Entdecken Sie die relevanten Social Browser-Funktionen · Für Windows herunterladen · Download für Linux
Offizielle Dokumentation und weiterführende Literatur
Verwenden Sie diese primären Referenzen, um die relevanten Plattformfunktionen und -berechtigungen zu überprüfen. Die Dokumentation des Anbieters kann sich ändern. Bestätigen Sie die aktuellen Bedingungen und die Produktversion, bevor Sie handeln.