
Leitfaden für soziale Browser
Warum Profilisolation für moderne digitale Workflows wichtig ist
Die Profilisolierung ist die praktische Grundlage für sicherere Konten, sauberere Tests, zuverlässige Automatisierung und organisierte Teamarbeit.
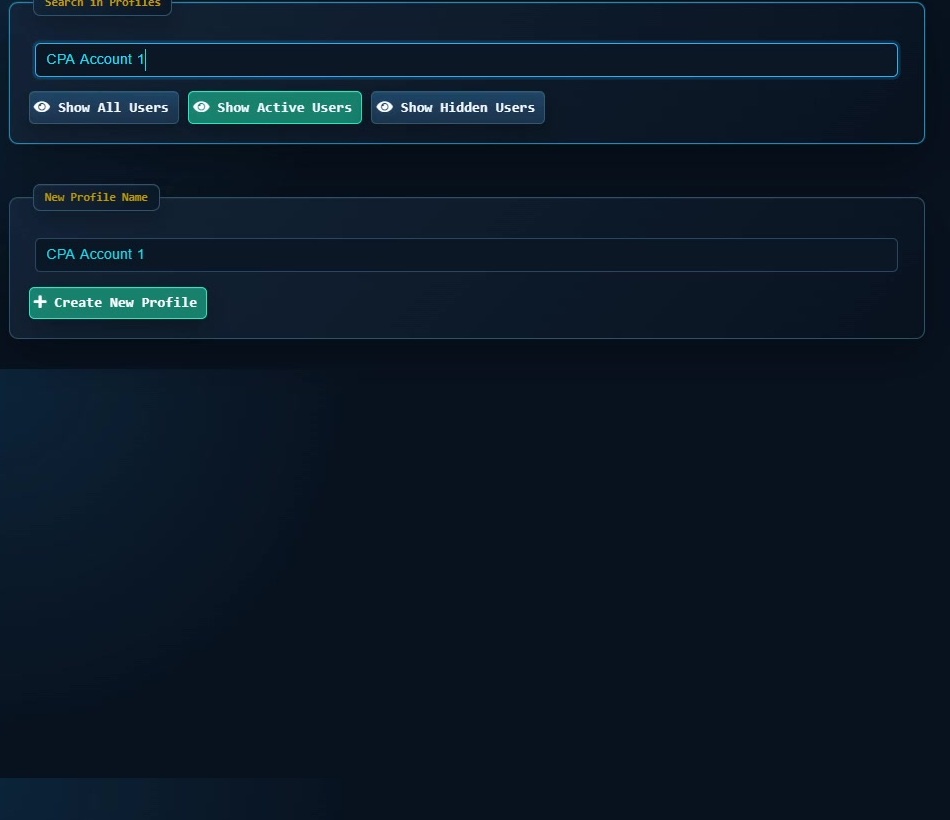

Die Profilisolierung klingt nach einem technischen Detail, bis ein Team durch falsche Anmeldung, falschen Cache, falsche Erweiterung, falschen Proxy oder falsche Kontoaktion Zeit verliert. Moderne digitale Arbeitsabläufe hängen davon ab, dass viele Identitäten auf demselben Computer leben, manchmal in derselben Stunde. Der Browser muss diese Identitäten vor einer Vermischung schützen. Social Browser macht die Profilisolation zu einem zentralen Prinzip und nicht zu einer versteckten Einstellung.
Profilisolation ist wichtig, weil digitale Arbeit nicht mehr darin besteht, dass eine Person eine Website von einem stabilen Kontokontext aus besucht. Es handelt sich um eine Kette von Rollen, Konten, Berechtigungen, Regionen, Skripten und Teamübergaben. Das Profil ist der Container, der diese Elemente verständlich hält.
Welche Profilisolation soll trennen
- Cookies, lokaler Speicher, Cache, Anmeldesitzungen und Kontoverlauf.
- Kunden-, Marken-, Regions-, Projekt- und rollenbasierte Arbeitskontexte.
- Proxy-Einstellungen, Automatisierungsroutinen und Benutzerskripte.
- Sensible Verwaltungsarbeit durch normale Recherche und persönliches Surfen.
- Aktive Workflows aus archivierten oder experimentellen Browser-Setups.
Isolationsprobleme und praktische Lösungen
| Problem | Ursache | Isolationspraxis | Vorteil |
|---|---|---|---|
| Falsche Kontoaktion | Gemeinsamer Anmeldekontext | Ein Profil pro Kontorolle | Aktionsgrenze löschen |
| Instabiler Test | Gemischter Cache und Speicher | Testprofile nach Bundesland | Wiederholbare Ergebnisse |
| Proxy-Verwirrung | Manuelle Umschaltung | Proxy an Profil gebunden | Vorhersehbarer Netzwerkkontext |
| Skriptunfälle | Das Skript wird in einem breiten Umfang ausgeführt | Skript ist an den Profilzweck gebunden | Sicherere Automatisierung |
| Schlechte Übergabe | Der Kontext lebt lokal | Benannte Profilgruppen | Teamklarheit |
Isolation verwandelt Identität in einen Container
Isolation verwandelt Identität in einen Container. Das ist aus einem Grund wichtig: Der Kontokontext im Web besteht aus vielen kleinen Signalen, nicht nur aus einem Benutzernamen und einem Passwort. Daraus ergibt sich ein praktischer Ansatz: Ein Profil sollte zusammengehöriges Konto, Sitzungsverlauf, Speicher, Netzwerkerwartungen und Workflow-Notizen enthalten.
Beispiel: Ein Verkäuferkontoprofil kann von einem Käuferkontoprofil getrennt gehalten werden, selbst wenn ein Mitarbeiter beide überprüfen muss. Hauptrisiko: Wenn Kontokontextteile frei schweben, können Mitarbeiter nicht leicht erkennen, welche Signale aktiv sind. Vorteil: Das Profil wird zu einem Container, der den Kontokontext leichter verständlich macht.
Verhalten von Cookies und Speicherformen
Das Kernproblem ist einfach: Webanwendungen erinnern sich an Benutzer durch Cookies, lokalen Speicher, indizierte Daten, Cache und andere browserseitige Datensätze. Daraus ergibt sich eine Arbeitsregel: Durch die Trennung dieser Datensätze nach Profil wird verhindert, dass ein Workflow Annahmen übernimmt, die von einem anderen erstellt wurden.
Ein repräsentativer Fall: Ein Testprofil für einen neuen Benutzer sollte den Speicher nicht mit einem Profil teilen, das seit langem von einem Kunden verwendet wird. Was schief gehen kann: Gemischter Speicher kann dazu führen, dass Tests aus Gründen, die niemand reproduzieren kann, erfolgreich sind oder fehlschlagen. Was gut aussieht: Ein sauberer Profilstatus macht das Browserverhalten ehrlicher.
Isolation reduziert die kognitive Belastung
Dieser Abschnitt konzentriert sich auf eine betriebliche Tatsache: Mitarbeiter verfolgen bereits Aufgaben, Nachrichten, Kennzahlen, Fristen und Entscheidungen; Sie sollten nicht auch den unsichtbaren Browserstatus verfolgen. Die praktische Antwort ist klar: Profilnamen, Gruppen und visuelle Organisation können dem Mitarbeiter sagen, in welchem Browser-Setup er sich befindet, bevor er handelt.
Beispiel: Ein mit Kunde, Plattform und Rolle gekennzeichnetes Profil bietet eine schnelle Bestätigung vor einem Beitrag oder einer Kontoaktualisierung. Risiko: Wenn jedes Fenster gleich aussieht, muss der Arbeiter zu viel Risiko im Gedächtnis tragen. Erwarteter Nutzen: Isolation erleichtert die Auswahl der sicheren Maßnahme.
Moderne Teams teilen die Arbeit, nicht nur Passwörter
Ein seriöser Workflow umfasst Kontext, Status, Zugriff, Verlauf und wiederholbare Einrichtung. Eine Betriebsregel hilft, diese Grenze sichtbar zu halten: Isolierte Profile können als Arbeitseinheiten zugewiesen, dokumentiert, überprüft und archiviert werden.
Ein konkretes Beispiel: Ein Support-Team kann Profilgruppen für offene Untersuchungen, blockierte Fälle und abgeschlossene Überprüfungen pflegen. Risiko: Allein die Passwortfreigabe ermöglicht den Zugriff, ohne dass die Browser-Einrichtung erläutert wird. Vorteil: Durch die Profilisolierung können Teams den gesamten Umfang der Arbeit teilen.
Automatisierung hängt von Grenzen ab
Da die Automatisierung von Grenzen abhängt, beginnen Sie beim Problem selbst: Automatisierung ist vorhersehbarer, wenn sie genau weiß, welches Browser-Setup sie steuert. Machen Sie dann die Arbeitsregel explizit: Skripte sollten in Profilen ausgeführt werden, die ihrem Zweck, Kontotyp, Berechtigungen und dem erwarteten Seitenstatus entsprechen.
In einem echten Workflow: Ein Skript, das einen Bericht vorbereitet, sollte mit dem Berichtsprofil leben und nicht mit jedem Profil, das ein Benutzer öffnet. Achten Sie auf diesen Fehlermodus: Automatisierung ohne Grenzen kann im falschen Kontext schneller agieren, als es ein Mensch tun würde. Beabsichtigtes Ergebnis: Isolierte Automatisierung ist vertrauenswürdiger und einfacher zu debuggen.
Der Netzwerkkontext gehört zur Identität
Der Netzwerkkontext gehört zur Identität. Das hat einen Grund: Bei vielen Arbeitsabläufen sind Netzwerkeinstellungen Teil der Browser-Einrichtung für den Kontokontext und kein separates technisches Detail. Daraus ergibt sich ein praktischer Ansatz: Durch die Bindung der Proxy-Konfiguration an ein Profil wird das manuelle Umschalten reduziert und der erwartete Netzwerkpfad sichtbar gemacht.
Beispiel: Ein regionalspezifisches Forschungsprofil kann immer mit dem vorgesehenen Netzwerkkontext geöffnet werden. Hauptrisiko: Manuelle Netzwerkänderungen werden leicht vergessen und sind im Nachhinein schwer zu überprüfen. Vorteile: Der profilbasierte Netzwerkkontext bietet Teams einen zuverlässigeren Ort für die Verwaltung der Arbeit.
Isolation unterstützt sichereres Experimentieren
Das Kernproblem ist unkompliziert: Teams benötigen Platz zum Testen von Skripten, Einstellungen, Erweiterungen und Kontoabläufen, ohne die aktive Arbeit zu stören. Daraus folgt eine Arbeitsregel: Experimentelle Profile können von Produktionsprofilen getrennt und nach Abschluss des Tests zurückgezogen werden.
Ein repräsentativer Fall: Ein Entwickler kann ein neues Benutzerskript in einem Sandbox-Profil ausprobieren, bevor er es einem vom Betriebsteam verwendeten Profil hinzufügt. Was schief gehen kann: Experimente innerhalb aktiver Browserkontexte hinterlassen einen Zustand, der später wie ein mysteriöser Fehler aussieht. So sieht Gutes aus: Isolierte Experimente fördern das Lernen, ohne die tägliche Arbeit zu verunreinigen.
Compliance beginnt mit Sichtbarkeit
Dieser Abschnitt konzentriert sich auf eine betriebliche Tatsache: Teams können nicht steuern, was sie nicht sehen oder benennen können. Die praktische Antwort ist klar: Durch die Profilisolation werden sichtbare Einheiten erstellt, die auf Zweck, Besitz, Zugriff und aktuellen Status überprüft werden können.
Beispiel: Ein Betriebsleiter kann fragen, warum ein Profil existiert, wer es verwendet und ob es aktiv bleiben soll. Risiko: Nicht verwaltete Browserkontexte machen Richtlinien von informellen Gewohnheiten abhängig. Erwarteter Nutzen: Sichtbare Isolation gibt der Überprüfung einen praktischen Ausgangspunkt.
Isolation macht Vorfälle kleiner
Fehler passieren immer noch, aber starke Grenzen können ihre Ausbreitung einschränken. Eine Betriebsregel trägt dazu bei, diese Grenze sichtbar zu halten: Wenn jede Kontofamilie oder Rolle in einem eigenen Profil lebt, kann ein Problem in einem kleineren Rahmen untersucht werden.
Ein konkretes Beispiel: Wenn ein Profil eine fehlerhafte Einstellung oder ein fehlerhaftes Skript aufweist, kann das Team das Browser-Setup überprüfen, ohne davon auszugehen, dass jedes Konto betroffen ist. Risiko: Ein gemeinsamer Browserkontext macht die Überprüfung von Vorfällen umfassend, langsam und unsicher. Vorteil: Kleinere Grenzen machen die Genesung ruhiger und präziser.
Isolation ist die Basisschicht
Da Isolation die Basisschicht ist, beginnen Sie mit dem Problem selbst: Viele Browserfunktionen sind erst dann nützlich, wenn die Kontogrenzen klar sind. Machen Sie dann die Arbeitsregel explizit: Beginnen Sie mit der Profilstruktur, bevor Sie Automatisierung, Teamübergaben, Berichtsroutinen oder komplexe Kontovorgänge hinzufügen.
In einem echten Workflow: Ein Team, das zunächst Profilgruppen nach Kunde und Rolle definiert, kann später Skripte hinzufügen und Prozesse mit weniger Verwirrung überprüfen. Achten Sie auf diesen Fehlermodus: Das Hinzufügen von Tools zu einem unstrukturierten Browser kann das Chaos effizienter machen, anstatt es zu lösen. Angestrebtes Ergebnis: Die Profilisolation gibt jeder anderen Workflow-Verbesserung eine stabile Grundlage.
Praktischer nächster Schritt
Ein praktischer Prüfpunkt für „Warum Profilisolation für moderne digitale Arbeitsabläufe wichtig ist“ besteht darin, zunächst einen engen Fall zu validieren: Wählen Sie ein Profil mit einem expliziten Konto- oder Rollenzweck. Stellen Sie sicher, dass der Sitzungsstatus separat bleibt, und fügen Sie dann Netzwerkeinstellungen, Skripts oder Erweiterungen nur dann hinzu, wenn das Profil sie tatsächlich benötigt.
Wichtige Einschränkungen und sichere Verwendung
Eine verantwortungsvolle Umsetzung von „Warum Profilisolation für moderne digitale Workflows wichtig ist“ beginnt mit dieser Grenze: Profilisolation reduziert versehentliche Statusvermischungen, gewährt jedoch keinen Zugriff auf Konten und ersetzt auch nicht die Regeln der von Ihnen genutzten Dienste.
- Geben Sie jedem wichtigen Profil einen klaren Zweck.
- Bewahren Sie Anmeldeinformationen und exportierte Sitzungsdaten geschützt auf.
- Archivieren oder entfernen Sie veraltete Profile, damit der alte Zugriff nicht zu versteckten Betriebsschulden wird.
Erweitern Sie „Warum Profilisolation für moderne digitale Workflows wichtig ist“ erst, wenn das erwartete Ergebnis wiederholbar, dokumentiert und für den verwendeten Dienst geeignet ist.
Fazit
Der nützliche Abschlusstest für „Warum Profilisolation für moderne digitale Workflows wichtig ist“ besteht darin, ob der Kontostatus und der Zweck klar von unabhängiger Arbeit getrennt bleiben.