
Руководство по Social Browser
Почему изоляция профилей важна для современных цифровых рабочих процессов
Изоляция профилей — это практическая основа для более безопасных учетных записей, более чистого тестирования, надежной автоматизации и организованной командной работы.
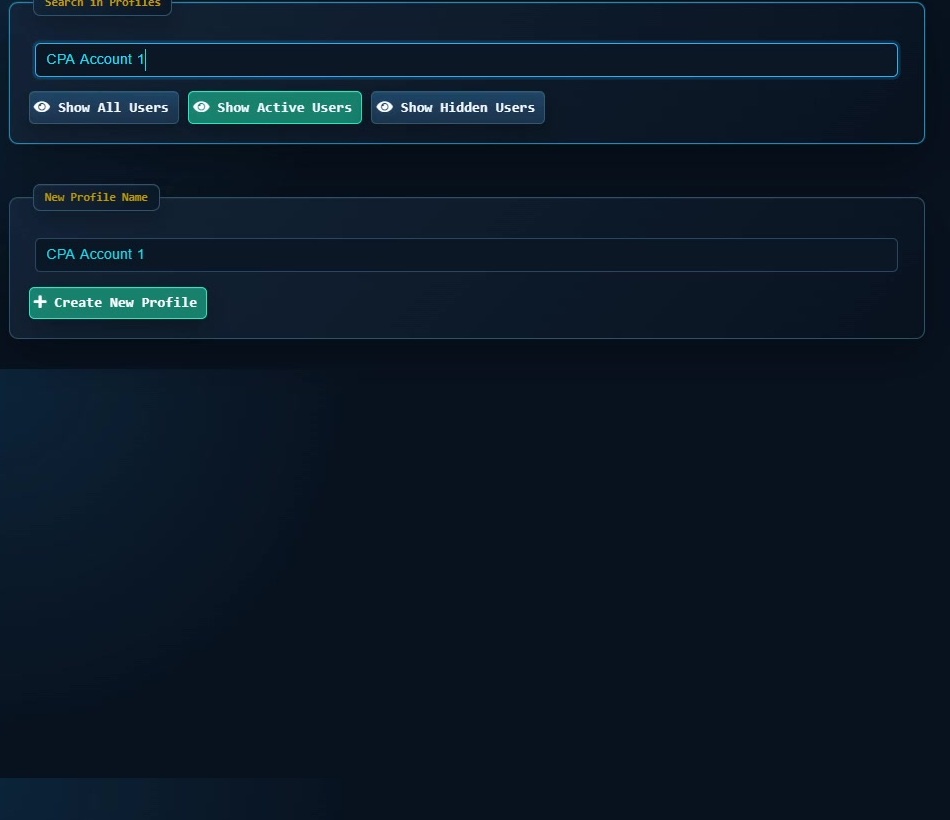

Изоляция профиля звучит как техническая деталь, пока команда не потеряет время из-за неправильного входа в систему, неправильного кэша, неправильного расширения, неправильного прокси-сервера или неправильного действия учетной записи. Современные цифровые рабочие процессы зависят от того, что множество людей живут на одной машине, иногда в один и тот же час. Браузер должен защищать эти идентификаторы от смешивания. Social Browser делает изоляцию профиля центральным принципом, а не скрытой настройкой.
Изоляция профиля имеет значение, поскольку цифровая работа больше не предполагает посещение одного сайта одним человеком из одного стабильного контекста учетной записи. Это цепочка ролей, учетных записей, разрешений, регионов, сценариев и передач команды. Профиль — это контейнер, который делает эти элементы понятными.
Какую изоляцию профиля следует отделить
- Файлы cookie, локальное хранилище, кеш, сеансы входа в систему и история учетной записи.
- Рабочий контекст на основе клиента, бренда, региона, проекта и роли.
- Настройки прокси, процедуры автоматизации и пользовательские сценарии.
- Чуткая работа администратора, основанная на обычных исследованиях и личном просмотре.
- Активные рабочие процессы из архивных или экспериментальных настроек браузера.
Проблемы изоляции и практические решения
| Проблема | Причина | Практика изоляции | Преимущество |
|---|---|---|---|
| Неправильное действие с аккаунтом | Общий контекст входа в систему | Один профиль для каждой роли учетной записи. | Четкая граница действия |
| Нестабильное тестирование | Смешанный кэш и хранилище | Профили тестирования по штатам | Повторяемые результаты |
| Путаница с прокси | Ручное переключение | Прокси привязан к профилю | Предсказуемый сетевой контекст |
| Несчастные случаи в сценарии | Скрипт работает в широком масштабе. | Скрипт, привязанный к назначению профиля | Более безопасная автоматизация |
| Плохая передача управления | Контекст живет локально. | Именованные группы профилей | Ясность в команде |
Изоляция превращает личность в контейнер
Изоляция превращает личность в контейнер имеет значение по одной причине: контекст учетной записи в сети состоит из множества небольших сигналов, а не только из имени пользователя и пароля. Из этого следует практический подход: профиль должен содержать учетную запись, историю сеансов, хранилище, ожидания сети и заметки рабочего процесса, которые связаны друг с другом.
Пример: профиль учетной записи продавца можно хранить отдельно от профиля учетной записи покупателя, даже если одному работнику необходимо проверить оба. Основной риск: когда фрагменты контекста учетной записи свободно перемещаются, работники не могут легко узнать, какие сигналы активны. Выгода: профиль становится контейнером, который упрощает понимание контекста учетной записи.
Поведение файлов cookie и формы хранилища
Основная проблема проста: веб-приложения запоминают пользователей с помощью файлов cookie, локального хранилища, индексированных данных, кеша и других записей на стороне браузера. Из этого следует одно рабочее правило: разделение этих записей по профилям не позволяет одному рабочему процессу наследовать предположения, созданные другим.
Типичный случай: профиль тестирования для нового пользователя не должен использовать совместное хранилище с профилем, который используется клиентом в течение длительного времени. Что может пойти не так: смешанное хранилище может привести к тому, что тесты пройдут или не пройдут по причинам, которые никто не может воспроизвести. Что хорошего: Чистое состояние профиля делает поведение браузера более честным.
Изоляция снижает когнитивную нагрузку
В этом разделе основное внимание уделяется одному рабочему факту: работники уже отслеживают задачи, сообщения, показатели, сроки и решения; они также не должны отслеживать невидимое состояние браузера. Практический ответ ясен: имена профилей, группы и визуальная организация могут сообщить работнику, в какой настройке браузера он находится, прежде чем он начнет действовать.
Пример: профиль с указанием клиента, платформы и роли дает быстрое подтверждение перед публикацией или обновлением учетной записи. Риск: когда все окна выглядят одинаково, рабочий должен помнить о слишком большом риске. Ожидаемая польза: изоляция облегчает выбор безопасных действий.
Современные команды делятся работой, а не только паролями
Серьезный рабочий процесс включает в себя контекст, статус, доступ, историю и повторяемую настройку. Одно рабочее правило помогает сохранить эту границу видимой: изолированные профили можно назначать, документировать, просматривать и архивировать как рабочие единицы.
Один конкретный пример: служба поддержки может поддерживать группы профилей для открытых расследований, заблокированных дел и завершенных проверок. Риск: только обмен паролями дает доступ без объяснения настроек браузера. Преимущество: изоляция профилей помогает командам делиться полной информацией о ходе работы.
Автоматизация зависит от границ
Поскольку автоматизация зависит от границ, начните с самой проблемы: автоматизация более предсказуема, когда она точно знает, какую настройку браузера она контролирует. Затем четко укажите рабочее правило: сценарии должны запускаться внутри профилей, которые соответствуют их назначению, типу учетной записи, разрешениям и ожидаемому состоянию страницы.
В реальном рабочем процессе: сценарий, подготавливающий отчет, должен соответствовать профилю отчетности, а не каждому профилю, который открывает пользователь. Следите за этим режимом сбоя: автоматизация без границ может действовать в неправильном контексте быстрее, чем это сделал бы человек. Ожидаемый результат: изолированной автоматизации легче доверять и ее легче отлаживать.
Сетевой контекст принадлежит личности
Сетевой контекст принадлежит удостоверению личности имеет значение по одной причине: для многих рабочих процессов сетевые настройки являются частью настройки браузера контекста учетной записи, а не отдельной технической деталью. Отсюда вытекает практический подход: привязка конфигурации прокси к профилю уменьшает необходимость ручного переключения и делает видимым ожидаемый сетевой путь.
Пример: Профиль исследования для конкретного региона всегда можно открыть с нужным сетевым контекстом. Основной риск: ручные изменения в сети легко забыть и сложно проверить постфактум. Выгода: сетевой контекст на основе профилей дает командам более надежное место для управления работой.
Изоляция способствует более безопасным экспериментам
Основная проблема проста: командам необходимо пространство для тестирования скриптов, настроек, расширений и потоков учетной записи, не мешая активной работе. Из него вытекает одно рабочее правило: экспериментальные профили можно отделить от производственных и удалить после завершения испытаний.
Типичный случай: разработчик может опробовать новый пользовательский скрипт в профиле песочницы, прежде чем добавлять его в профиль, используемый рабочей группой. Что может пойти не так: эксперименты внутри активного контекста браузера оставляют после себя состояние, которое впоследствии выглядит как загадочная ошибка. Как выглядит добро: изолированные эксперименты способствуют обучению, не мешая повседневной работе.
Соблюдение требований начинается с наглядности
В этом разделе основное внимание уделяется одному факту: команды не могут управлять тем, чего они не могут видеть или называть. Практический ответ ясен: изоляция профилей создает видимые единицы, которые можно просмотреть на предмет назначения, владения, доступа и текущего статуса.
Пример: Руководитель операций может спросить, почему существует профиль, кто его использует и следует ли ему оставаться активным. Риск: неуправляемые контексты браузера делают политику зависимой от неформальной привычки. Ожидаемая выгода: видимая изоляция дает обзору практическую отправную точку.
Изоляция снижает количество инцидентов
Ошибки все еще случаются, но строгие границы могут ограничить их распространение. Одно рабочее правило помогает сохранить эту границу видимой: когда каждое семейство учетных записей или роль находится в своем собственном профиле, проблему можно исследовать в меньшем объеме.
Один конкретный пример: если в одном профиле есть неправильные настройки или скрипт, команда может проверить настройку этого браузера, не предполагая, что это затронет каждую учетную запись. Риск: общий контекст браузера делает рассмотрение инцидента обширным, медленным и неопределенным. Преимущество: меньшие границы делают восстановление более спокойным и точным.
Изоляция — это базовый слой
Поскольку изоляция — это базовый уровень, начните с самой проблемы: многие функции браузера становятся полезными только после того, как четко определены границы учетной записи. Затем четко определите рабочее правило: начните со структуры профиля, прежде чем добавлять автоматизацию, передачу команд, процедуры отчетности или сложные операции с учетными записями.
В реальном рабочем процессе: команда, которая сначала определяет группы профилей по клиентам и ролям, может позже добавлять сценарии и просматривать процессы с меньшей путаницей. Следите за этой ошибкой: добавление инструментов в неструктурированный браузер может сделать хаос более эффективным, вместо того, чтобы его решать. Ожидаемый результат: изоляция профилей дает прочную основу любому другому улучшению рабочего процесса.
Следующий практический шаг
Практический контрольный пункт «Почему изоляция профилей важна для современных цифровых рабочих процессов» — сначала проверить один узкий случай: выбрать один профиль с одной явной учетной записью или ролью. Убедитесь, что состояние его сеанса остается отдельным, а затем добавляйте сетевые настройки, сценарии или расширения только тогда, когда они действительно нужны этому профилю.
Важные ограничения и безопасное использование
Ответственная реализация документа «Почему изоляция профилей важна для современных цифровых рабочих процессов» начинается с этой границы: изоляция профилей уменьшает случайное смешивание состояний, но не предоставляет доступ к учетным записям и не заменяет правила используемых вами сервисов.
- Дайте каждому важному профилю одну четкую цель.
- Обеспечьте защиту учетных данных и экспортированных данных сеанса.
- Архивируйте или удаляйте устаревшие Профили, чтобы старый доступ не стал скрытым операционным долгом.
Разворачивайте раздел «Почему изоляция профилей важна для современных цифровых рабочих процессов» только после того, как ожидаемый результат будет повторяемым, задокументированным и соответствующим используемой службе.
Заключение
Полезный последний тест на тему «Почему изоляция профилей важна для современных цифровых рабочих процессов» заключается в том, остается ли состояние и цель учетной записи четко отделенными от несвязанной работы.