
Guia Prático · Teste de controle de qualidade
Como testar um site usando várias contas de usuário e ambientes de navegador
Teste permissões de função, integração, notificações e controle de acesso usando sessões de usuário isoladas e uma matriz de função repetível.
Publicado em 11 de outubro de 2026 · Equipe editorial do Social Browser
Por que isso é importante
Um site pode passar em todos os testes usando uma conta de administrador e ainda assim falhar completamente para usuários comuns. Os produtos baseados em funções precisam de testes para proprietários, editores, visualizadores, membros suspensos e usuários convidados. Testar essas funções em uma sessão compartilhada do navegador cria uma imagem enganosa porque o estado de autenticação pode cruzar as guias. O ambiente certo torna cada usuário simulado independente e as permissões esperadas explícitas.
Crie uma matriz de funções e capacidades
Liste cada função em relação a atividades como visualizar um painel, convidar usuários, editar conteúdo, excluir registros e exportar dados. Marque cada resultado esperado como permitido, negado ou condicional. Crie pelo menos um dispositivo de conta por função e forneça dados previsíveis. Teste o comportamento visível da UI e a autorização do servidor: ocultar um botão não é prova de que uma solicitação não autorizada está bloqueada. Inclui usuários cujas permissões mudam durante uma sessão ativa.
Escolha o isolamento que corresponde ao teste
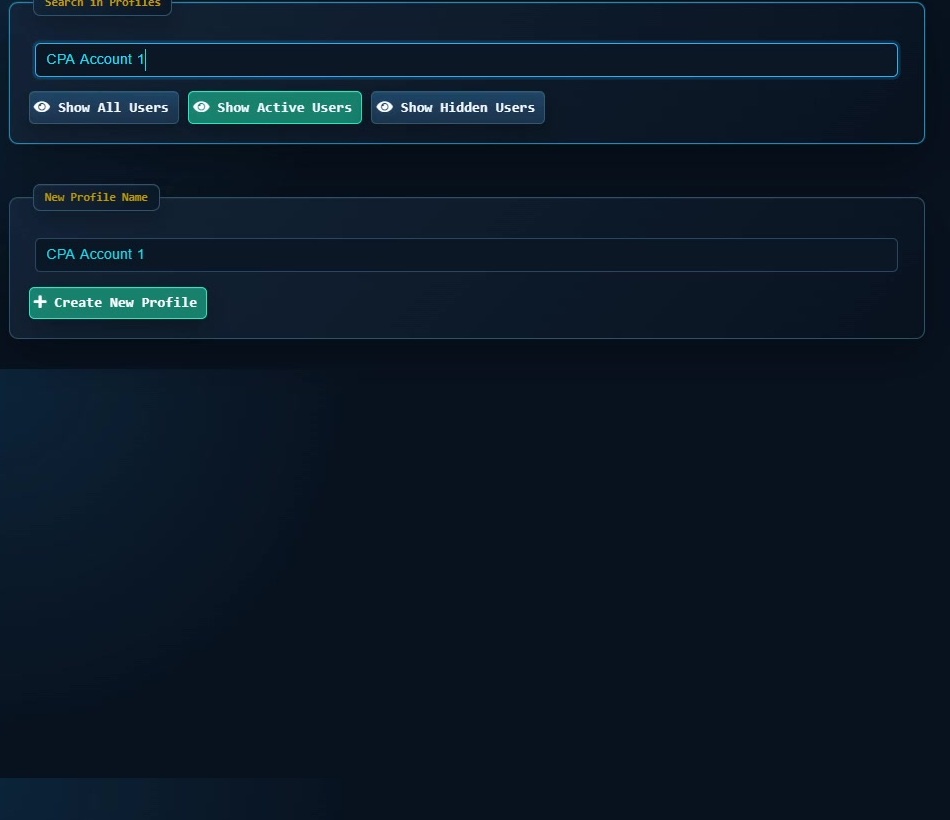
Para regressões automatizadas, novos contextos do Playwright ou perfis Selenium dedicados podem isolar casos de teste e reduzir o estado de vazamento. Para testes exploratórios manuais, perfis de desktop nomeados podem tornar a alternância entre funções de usuário menos propensa a erros. O Social Browser fornece um fluxo de trabalho visível orientado a perfis que pode ser adequado para revisão mista manual e automatizada. Qualquer que seja o método usado, mantenha as contas de teste e os ambientes de preparação distintos das identidades de produção do cliente.
Teste eventos entre usuários, não apenas páginas estáticas
Crie um documento compartilhado como Proprietário, convide o Editor e verifique a experiência somente leitura do Visualizador em um Perfil diferente. Revogue o acesso e verifique se ambos os clientes refletem a alteração. Repita com notificações, guias obsoletas do navegador, logout e edições simultâneas. Preste atenção à UI em cache: uma tela ainda pode exibir controles antigos mesmo quando o servidor rejeita corretamente a ação. Registre o estado visual e a resposta real.
Mantenha os dados de teste descartáveis e auditáveis
Não reutilize tokens de clientes ativos nem copie bancos de dados de produção sem o anonimato adequado. Nomeie perfis por ambiente e função e redefina contas de teste entre suítes quando apropriado. A persistência de sessão é útil para depurar um fluxo com falha, mas não deve persistir silenciosamente em um teste supostamente limpo. Salve capturas de tela ou rastros mínimos e edite campos privados antes de compartilhar defeitos.
Teste de matriz de funções: um convite não deve conceder permissões extras
A situação
Um aplicativo de colaboração possui um Proprietário que pode convidar pessoas, um Editor que pode modificar o conteúdo do projeto e um Visualizador que pode ler os registros aprovados. A execução desses testes em uma guia compartilhada comum do navegador pode confundir as funções, porque os cookies do site normalmente são compartilhados por guias no mesmo perfil.
Como executá-lo com segurança
Crie usuários somente de teste com atribuições de funções conhecidas e forneça a cada um um contexto de navegador ou perfil separado. Peça ao Proprietário que convide o Editor e confirme o painel do Editor e os direitos de edição. Em seguida, abra o mesmo projeto que o Viewer e afirme que os controles de edição estão ausentes e que o back-end rejeita uma solicitação de gravação direta. Altere a função do visualizador enquanto sua sessão permanece aberta e teste se as permissões são atualizadas corretamente.
Como o fluxo de trabalho pode falhar
A falta de um botão de edição é uma observação da UI, não uma prova de controle de acesso. Por outro lado, um botão em cache ainda pode ser mostrado mesmo quando o back-end rejeita corretamente a solicitação. Registre o comportamento visível do navegador e a resposta do serviço. Nunca use clientes reais ou listas de convites de produção apenas para criar equipamentos de teste.
O que conta como conclusão
O resultado da regressão identifica a função de cada conta de teste, a matriz de permissão/negação esperada e a ação exata testada. Os testes que falharam devem ser reproduzíveis em novos contextos, com quaisquer capturas de tela retidas livres de dados privados desnecessários.
Etapas práticas de verificação
- Isolar sessões de proprietário, editor e visualizador
- Afirmar autorização do servidor, bem como controles visíveis
- Testar alterações de permissão durante uma sessão ativa
- Destrua ou reinicie os equipamentos de teste após a suíte
Lista de verificação de implementação
- Escreva uma matriz de funções e ações permitidas.
- Prepare contas de teste autorizadas com acessórios conhecidos.
- Abra cada função em um contexto ou perfil separado.
- Exercita cenários de compartilhamento, revogação e edição simultânea.
- Registre a interface do usuário esperada versus observada e o comportamento do servidor.
Exemplo: colocando as orientações em prática
Um aplicativo de gerenciamento de projetos possui funções de Gerente, Colaborador e Visualizador. Um testador mantém três perfis isolados abertos, atualiza um projeto como gerente e verifica o que cada outra função pode ver. Por fim, o Gerente revoga o Colaborador e verifica se as guias existentes não podem mais enviar edições.
Perguntas frequentes
Guias diferentes podem simular usuários diferentes?
Eles podem se contextos isolados forem configurados, mas guias comuns no mesmo perfil geralmente compartilham cookies do mesmo site.
Um perfil dedicado substitui os testes de permissão do servidor?
Não. A autorização deve ser imposta pelo back-end do aplicativo, bem como representada pela UI.
Limites importantes
A orientação acima pressupõe contas autorizadas e cumprimento dos termos de cada serviço. Perfis separados e automação podem melhorar a organização; eles não concedem direitos de acesso, removem requisitos de autenticação, garantem o anonimato ou eliminam riscos de segurança. Valide o fluxo de trabalho com um revisor real antes de usá-lo em dados de produção confidenciais.
Próxima etapa com o Social Browser
Escolha um fluxo de trabalho pequeno e permitido, verifique sua conta inicial e defina evidências de sucesso antes de escalar. O Social Browser pode manter o contexto relevante do navegador organizado enquanto sua equipe controla permissões, revisões e decisões finais.
Explore o recurso relevante do Social Browser · Baixar para Windows · Baixar para Linux
Documentação oficial e leitura adicional
Use essas referências primárias para verificar os recursos e permissões relevantes da plataforma. A documentação do fornecedor pode mudar; confirme os termos atuais e a versão do produto antes de agir.